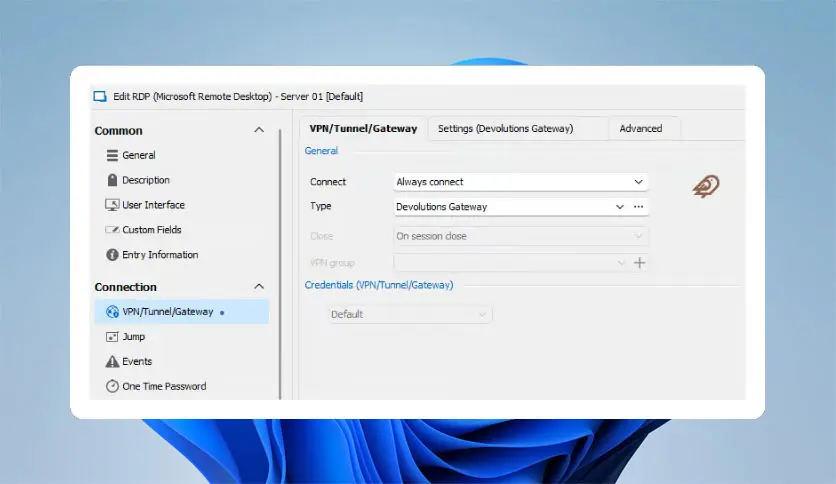
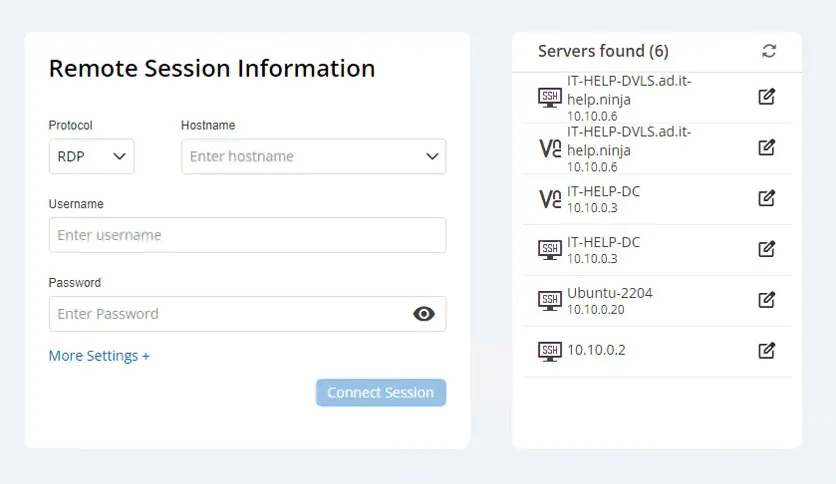
免费下载适用于 Windows PC 的 Devolutions Gateway。这是一款轻量级安全解决方案,能够针对位于隔离网络中的系统和应用程序,提供受控的“即时”(Just-in-Time)访问权限。
它为组织提供了一个安全入口,用于访问内部、外部或独立网络环境中的各类资源。作为传统 VPN 服务以及 Apache Guacamole 等较为复杂的远程访问平台的实用替代方案,该软件专注于减少不必要的网络暴露,同时确保授权资源依然易于访问。
该工具允许管理员仅在必要时授予访问权限。管理员无需建立永久性的网络通路,而是可以为获准用户创建临时的、受控的连接。这就像是为访客打开一扇有专人看守的门,并在访问结束后立即将其锁上。
这种方式非常适合 IT 团队、托管服务提供商 (MSP)、系统管理员、技术人员,以及需要经常为员工或外部合作伙伴提供远程访问权限的企业。它在提升安全性的同时,不会拖慢日常远程工作,也不会使其变得复杂。
该软件的核心功能之一是授权的“即时”访问。通过这种方式,用户仅在执行特定任务或在限定时间内获得访问特定资源的权限。会话结束后,即可撤销该临时访问权限。
组织可以利用此机制保护敏感系统,避免其长期暴露在网络中。远程工作人员不会获得整个网络的广泛访问权限,而是仅能连接到其工作所需的特定服务器、应用程序、网站或设备。
当外部技术人员需要临时访问权限时,这种受控模式尤为有效。管理员无需创建永久性的防火墙规则,也无需共享完整的 VPN 凭据,即可批准此类连接。
传统的 VPN 通常会授予用户对网络中大范围区域的访问权限。这可能会引发安全隐患,因为一旦某个账户遭到入侵,多个内部资源都可能随之暴露。
随着组织规模的扩大,管理多个 VPN 环境可能会变得愈发困难。
该工具利用受控的临时访问规则,取代了许多静态 VPN 路由。管理员可通过 Devolutions Server 或 Devolutions Cloud 对这些规则进行管理,从而使远程访问更具针对性,也更易于监控。
用户无需在不同的 VPN 服务之间反复切换,即可连接至多个环境。这让团队能够减少在网络配置上花费的时间,从而将更多精力投入到重要工作中。
临时访问通常需要管理员手动更新防火墙规则。若要为每位员工、承包商或各类支持请求重复此操作,不仅极其耗时,还可能导致某些规则在不再需要后仍处于激活状态,却被遗忘而未被清理。
该软件以受控访问策略取代了静态规则。这些策略可在统一的工作空间内创建与管理:当授予访问权限时,连接即被开启;而当获批的会话结束后,连接便会自动关闭。
这种自动化流程不仅降低了配置出错的风险,还避免了过时的防火墙规则不断堆积——就像在钥匙扣上挂满了不再使用的钥匙一样。
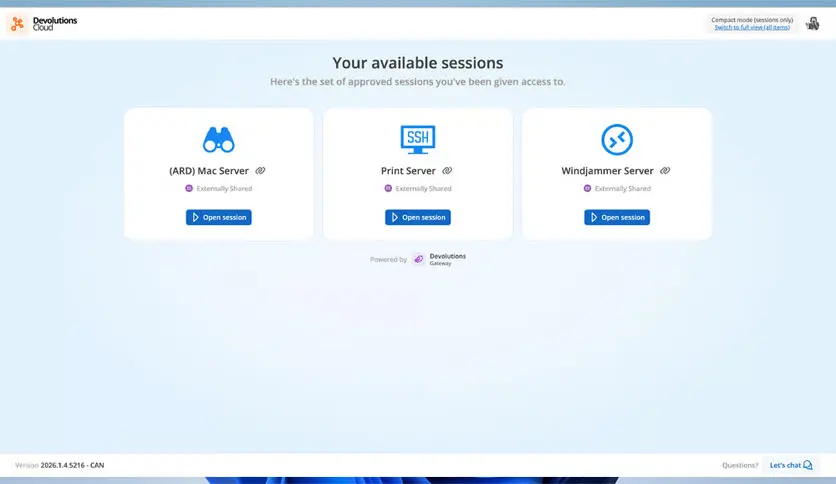
该平台支持多种常见的远程连接协议。用户可以通过 RDP 访问 Windows 计算机,利用 SSH 管理 Linux 系统,通过 Telnet 连接旧设备,或使用 VNC 或 ARD 控制相应的桌面环境。
此外,它还支持 PowerShell 连接、网站访问、SCP 传输以及 SFTP 会话。这种广泛的协议支持,使管理员无需为每种协议单独配备工具,即可统一管理各类系统。
所支持的连接条目可在 Remote Desktop Manager 及其他兼容的工作空间中使用,为已在使用 Devolutions 产品的团队提供了熟悉的工作环境。
用户既可以通过自托管的 Devolutions Server,也可以通过基于云端的 Devolutions Cloud,直接对该工具实例进行配置与管理。
管理员可以在一个统一的中心位置管理权限、连接设置和访问策略。
通过集中管理,可以更轻松地在多个用户和环境中统一应用安全规则。当策略发生变更时,管理员只需进行一次更新,无需手动修改每一台远程工作站。
该系统还能帮助企业针对不同部门、客户、技术人员及承包商,有序地管理其访问权限。每位用户均可根据其角色和当前职责,获得相应的访问权限。
远程访问应当做到清晰可见且可追溯。该软件提供详尽的会话跟踪与审计信息,有助于管理员…………管理员可以了解谁进行了连接、访问了哪些资源,以及活动发生的时间。
这些记录对于安全审查、内部调查、合规性检查以及常规故障排查非常有用。管理员无需猜测远程会话期间发生了什么,而是可以直接查看条理清晰的连接详情。
审计机制还能促进负责任的访问行为。用户知晓其远程活动会被记录在案,而管理者则能更有效地管控关键系统和应用程序。
若网络资源始终处于开放可访问状态,攻击者便有了更多的潜在切入点。该工具通过将访问权限限定在经批准的会话和特定目标范围内,从而降低了此类风险。
例如,当用户只需通过 RDP 连接到某台特定计算机时,无需授予其访问同一网段内所有设备的权限。该工具可建立一条直达目标计算机的专用路径,同时保护其他无关资源不受影响。
这种架构支持构建更稳固的安全模型,因为权限始终受到严格限制。它有助于组织遵循“最小权限原则”,即仅向用户提供完成工作任务所必需的访问权限。
手动配置 VPN 账户和防火墙规则往往会干扰日常工作。管理员可能需要耗费大量宝贵时间来处理临时访问请求、核对既有设置,并在任务完成后清理相关权限。
该软件通过集中化且动态的管控方式简化了上述流程。团队能够更迅速地审批访问请求,而用户也无需等待复杂的网络变更,即可直接开启远程会话。
这种更顺畅的工作流程让技术人员和远程办公人员双双受益:管理员减少了重复性工作,员工在连接业务资源时也无需经历漫长的等待。
随着组织规模的扩大,可能需要管理多个办公地点、客户网络、云环境以及测试系统。如果为每个环境都配置不同的 VPN,不仅管理起来混乱不堪,维护难度也极高。
该工具提供了一种更具扩展性的方案,能够轻松接入多个相互隔离的环境。在配置得当的情况下,该系统可支持超过 75 个并发会话;实际容量则取决于可用硬件、网络质量及周边基础设施。
这种灵活性使其既适用于小型技术团队,也适用于大型组织。用户无需管理多个独立的 VPN 客户端,即可连接至各类环境。
对于需要安全、临时访问隔离网络内资源的组织而言,Devolutions Gateway 是一项可靠的解决方案。它降低了对传统 VPN 的依赖,以受控规则取代了静态防火墙配置,并支持多种主流远程连接协议。凭借集中化管理、会话审计、有限的网络暴露以及可扩展的性能,它能够帮助 IT 团队在提供更安全访问的同时,确保远程工作既简单又高效。
| 版本 | 兼容平台 | 语言 | 大小 | 更新时间 | 下载 |
|---|---|---|---|---|---|
| 2026.3.3.0 | 英文 | 34.5MB | 2026-10-26 |
评分及评论
暂无评分
来评个分数吧