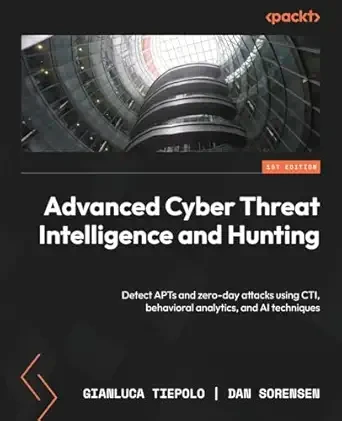
制定可行的策略,使用 CTI 和基于行为的检测技术主动追捕高级持续威胁并检测零日漏洞
主要功能
- 以情报为主导的威胁搜寻框架,用于大规模检测 APT 和零日攻击
- 使用行为分析和机器学习实际检测隐形对手
- 跨云、混合和企业环境的真实狩猎工作流程
书籍说明
现代对手依靠隐身、离地技术和零日利用来逃避传统的安全控制。本实用指南向经验丰富的防御者展示了如何超越反应性警报并构建由网络威胁情报驱动的主动威胁搜寻能力。
这本书是为经验丰富的网络安全专业人士编写的,演示了如何制定 CTI 驱动的狩猎假设,并通过分析网络杀伤链中的对手行为来检测高级持续威胁。您将学习如何跟踪 APT 基础设施、使用 MITRE ATT&CK 框架映射攻击者 TTP,以及识别表明成功入侵的后利用活动。
通过实践练习,您将应用行为分析、检测工程和基于机器学习的异常检测来发现基于签名的工具遗漏的内容。覆盖范围包括云、混合和 ICS/OT 环境中的威胁追踪,以及横向移动、持久性、权限升级和数据泄露的实际技术。
读完本书后,您将能够运行以情报为主导的威胁搜寻、更早地检测高级威胁,并将 CTI 实施为防御策略的核心部分。
你将学到什么
- 构建 CTI 驱动的假设以主动进行威胁搜寻
- 检测网络杀伤链中的 APT 行为
- 使用行为分析识别零日活动
- 应用 MITRE ATT&CK 来映射对手 TTP
- 使用机器学习进行基于异常的检测
- 狩猎后利用活动和横向运动
- 调查云和混合环境中的威胁
- 设计一个可扩展、有弹性的威胁搜寻程序
这本书适合谁
本书专为经验丰富的中高级网络安全专业人士量身定制,其职责侧重于主动防御。受众包括网络威胁猎人、网络安全分析师、网络情报分析师和事件响应者。这些资料旨在弥合情报生产与其在实时狩猎行动中的可操作应用之间的差距,而本书将帮助他们实现这一目标。
目录
- 重新审视 CTI 进行高级威胁追踪
- 了解 APT – 参与者、动机和 TTP
- 深入探讨:APT 的 CTI 收集和丰富
- 主动威胁追踪的核心原则
- 掌握数据源以进行深入研究
- 通过行为签名寻找零日漏洞
- 高级狩猎技术和查询
- 狩猎交付和初始访问
- 狩猎、剥削和处决
- 狩猎持续性和权限升级
- 狩猎横向运动和发现
- 狩猎指挥与控制 (C2)
- 狩猎收集和渗透
- 归因 – 挑战和技术
- 用于零日检测的行为聚类
- 在云和专业环境中狩猎
- 构建弹性威胁追踪计划
- 威胁追踪和 CTI 的新兴趋势
其他信息
- 收录者
- Downloading
- 发布日期
- 8月21日
- 类别
- 计算机与技术
- 软件名称
- 高级网络威胁情报和狩猎
- 探索
- Ebooks
- 语言
- 英语
- 上传者
- Amy Donnelly
- 格式
- True ePub
- 页码
- 883
- 编码
- 978-1806380398
- 作者
- Gianluca Tiepolo
- 版本
- 2026
- 出版商
- Packt Publishing - ebooks Account
下载版本
| 版本 | 兼容平台 | 语言 | 大小 | 更新时间 | 下载 |
|---|---|---|---|---|---|
| LB 8383 | 英文 | 45.9MB | 2026-05-11 |
温馨提示:本资源来源于互联网,仅供参考学习使用。若该资源侵犯了您的权益,请联系我们处理。


评分及评论
暂无评分
来评个分数吧